意味解析 WAF エンジン
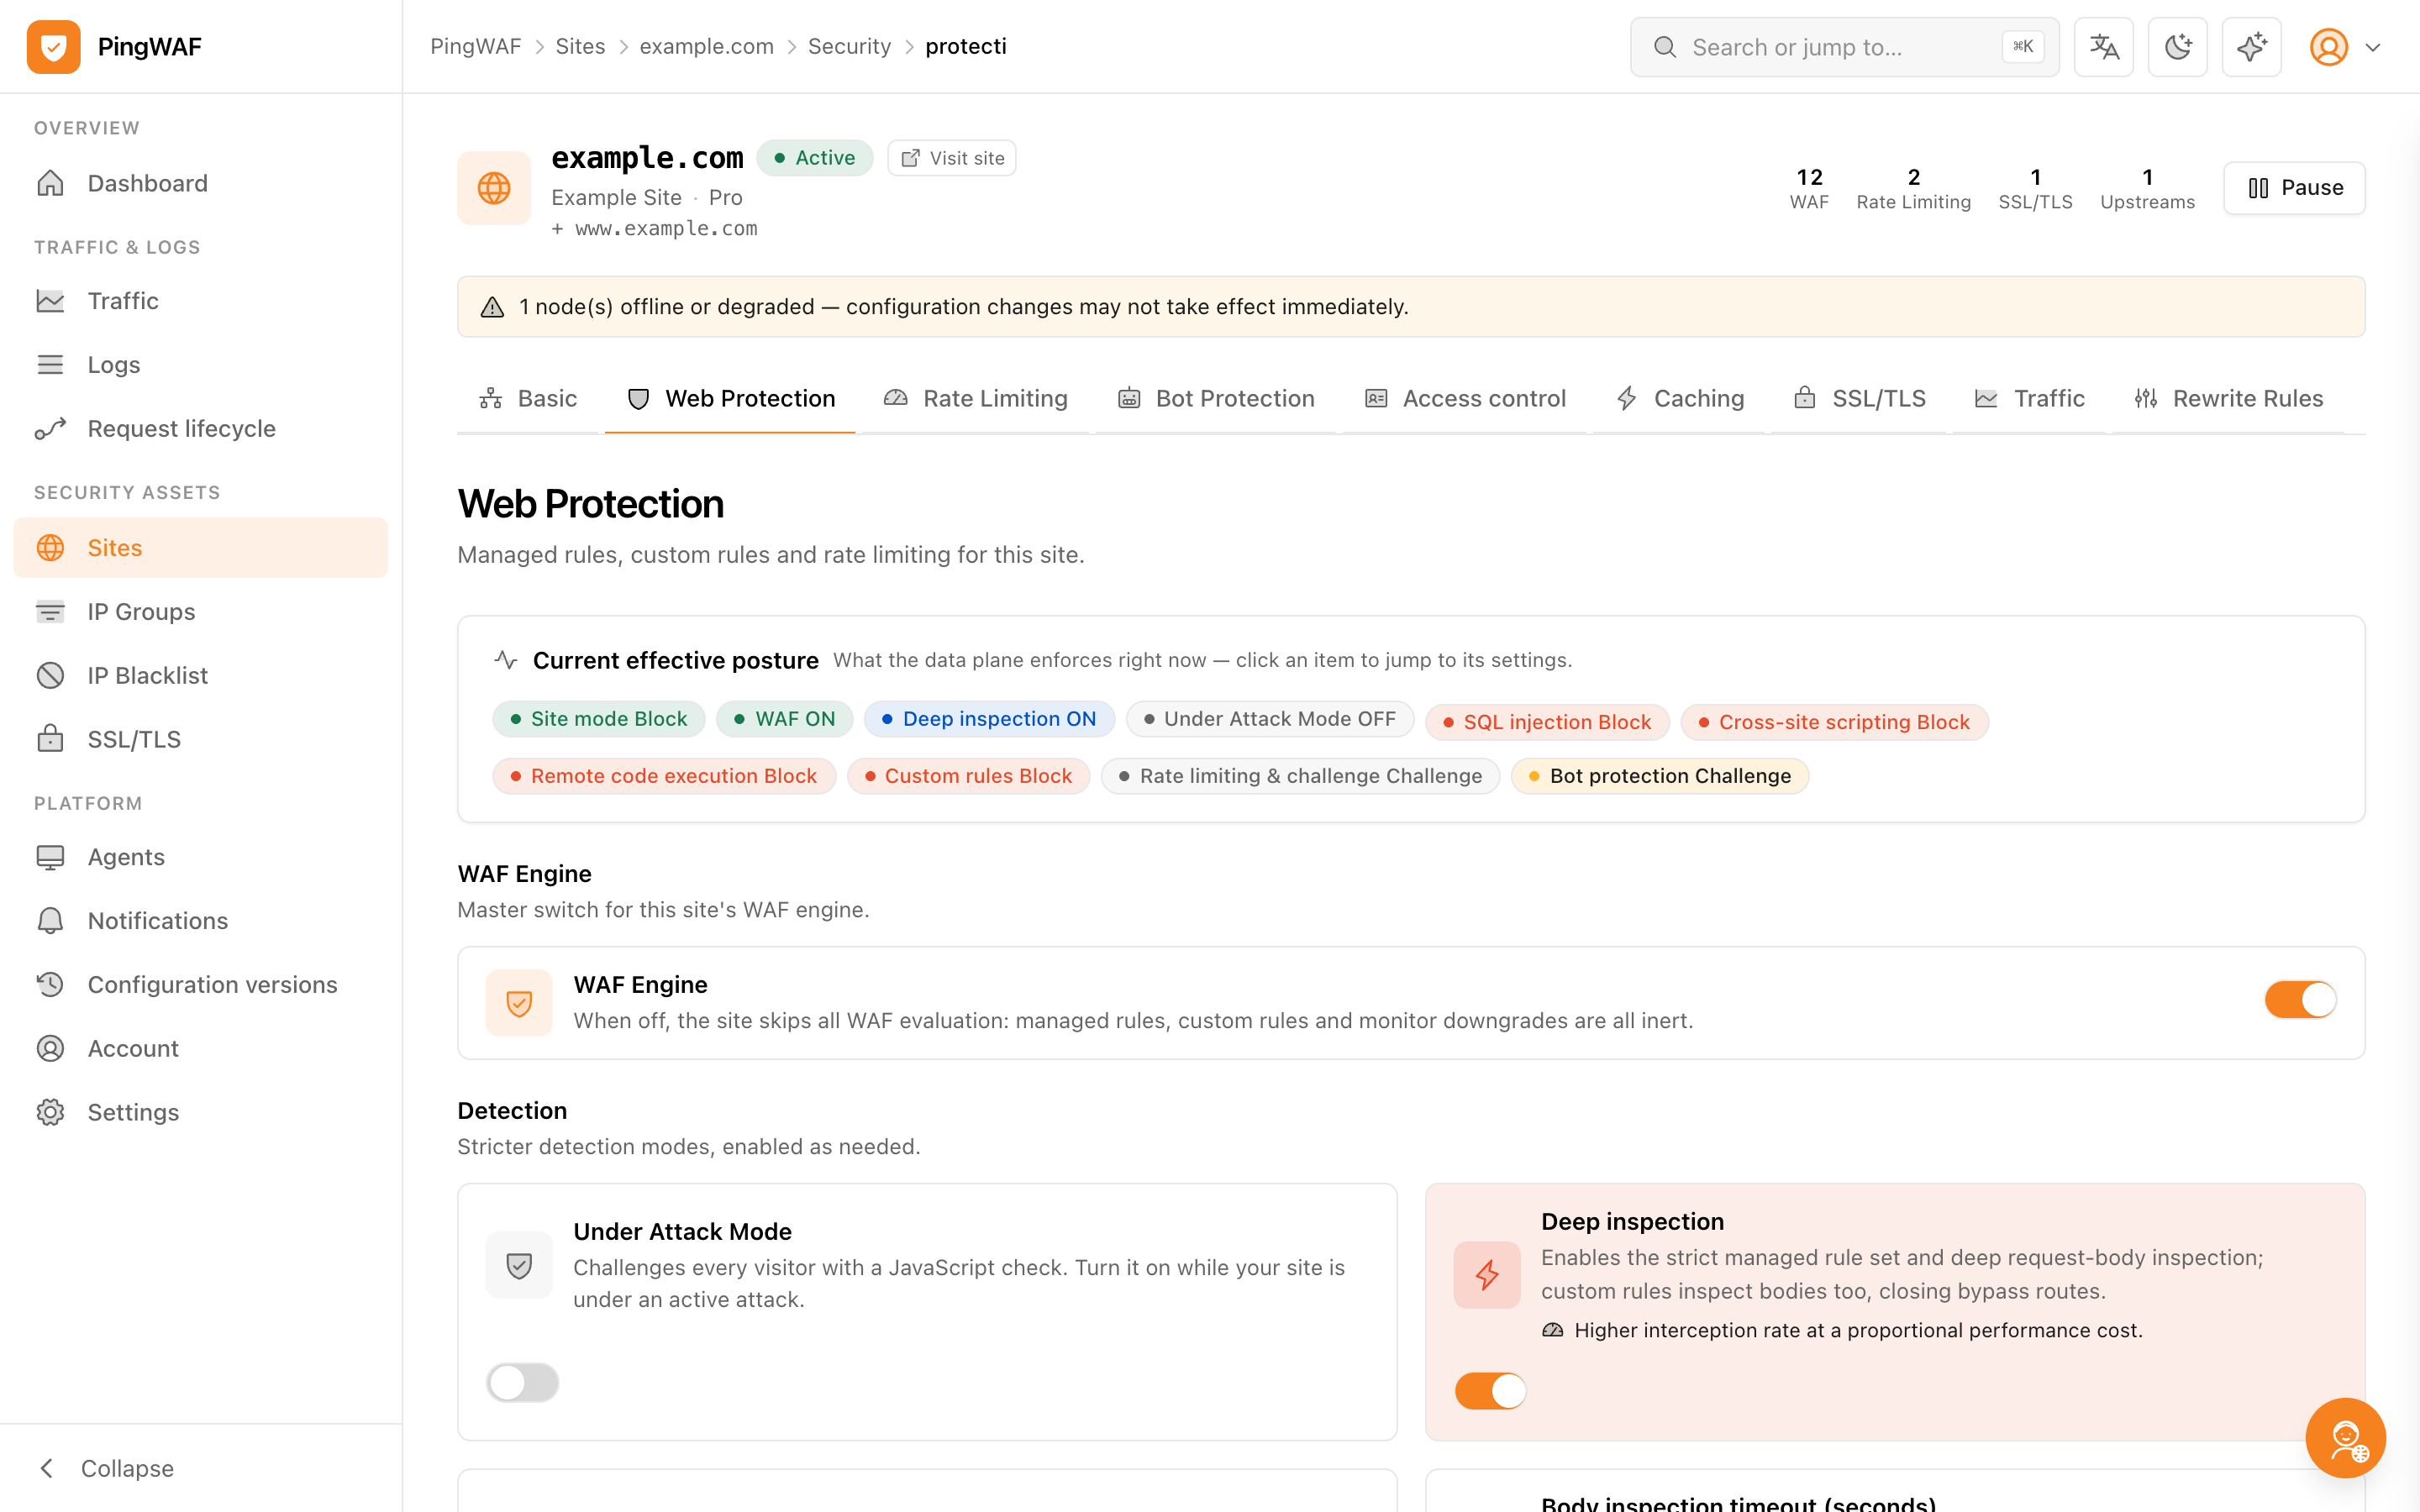
SQL インジェクション、XSS、RCE、パストラバーサル、コマンドインジェクションをシグネチャとヒューリスティックで検知します。
- libinjection と Aho-Corasick の併用
- Cloudflare 風の式ルール
- Pass / Monitor / Block / Challenge の判定
PingWAF は分散型で集中管理される Web アプリケーションファイアウォールです。サイト・ルール・ポリシーをコントロールプレーンで一度定義すれば、各エッジエージェントが数秒で適用します。リロードもダウンタイムも不要です。
アーキテクチャ
コントロールプレーンが設定の唯一の正解です。エージェントはトラフィックとポリシー適用だけを担うため、状態に触れずにデータプレーンを拡張できます。
サイト、ルール、証明書、設定バージョンは PostgreSQL に保存され、Axum の REST API、tonic の gRPC、組み込みコンソールから操作します。
各エージェントはディスク上のルールキャッシュを保持し、コントロールプレーンに到達できなくても最後に同期したポリシーで提供を続けます。
SyncRules が既存の双方向ストリームで新しい設定を送信し、エージェントはリクエストを流したままメモリ上で差し替えます。
クライアント
ブラウザ / API クライアント
データプレーン · エージェント
エッジエージェント A
エッジエージェント B
コントロールプレーン · サーバ
REST + コンソール
gRPC コントロールプレーン
PostgreSQL
Elasticsearch
オリジン
アップストリームプール
機能
すべての防御は無効な状態で提供され、サイト単位で有効化します。有効にするまでトラフィックの挙動は変わりません。
SQL インジェクション、XSS、RCE、パストラバーサル、コマンドインジェクションをシグネチャとヒューリスティックで検知します。
段階的なチャレンジで急増するリクエストを吸収し、実際のブラウザとスクリプトを切り分けます。
アドレス、地域、リクエストの観点でオリジンへ到達できる相手を決めます。
コンソールから離れずにルーティング、負荷分散、キャッシュを設定できます。
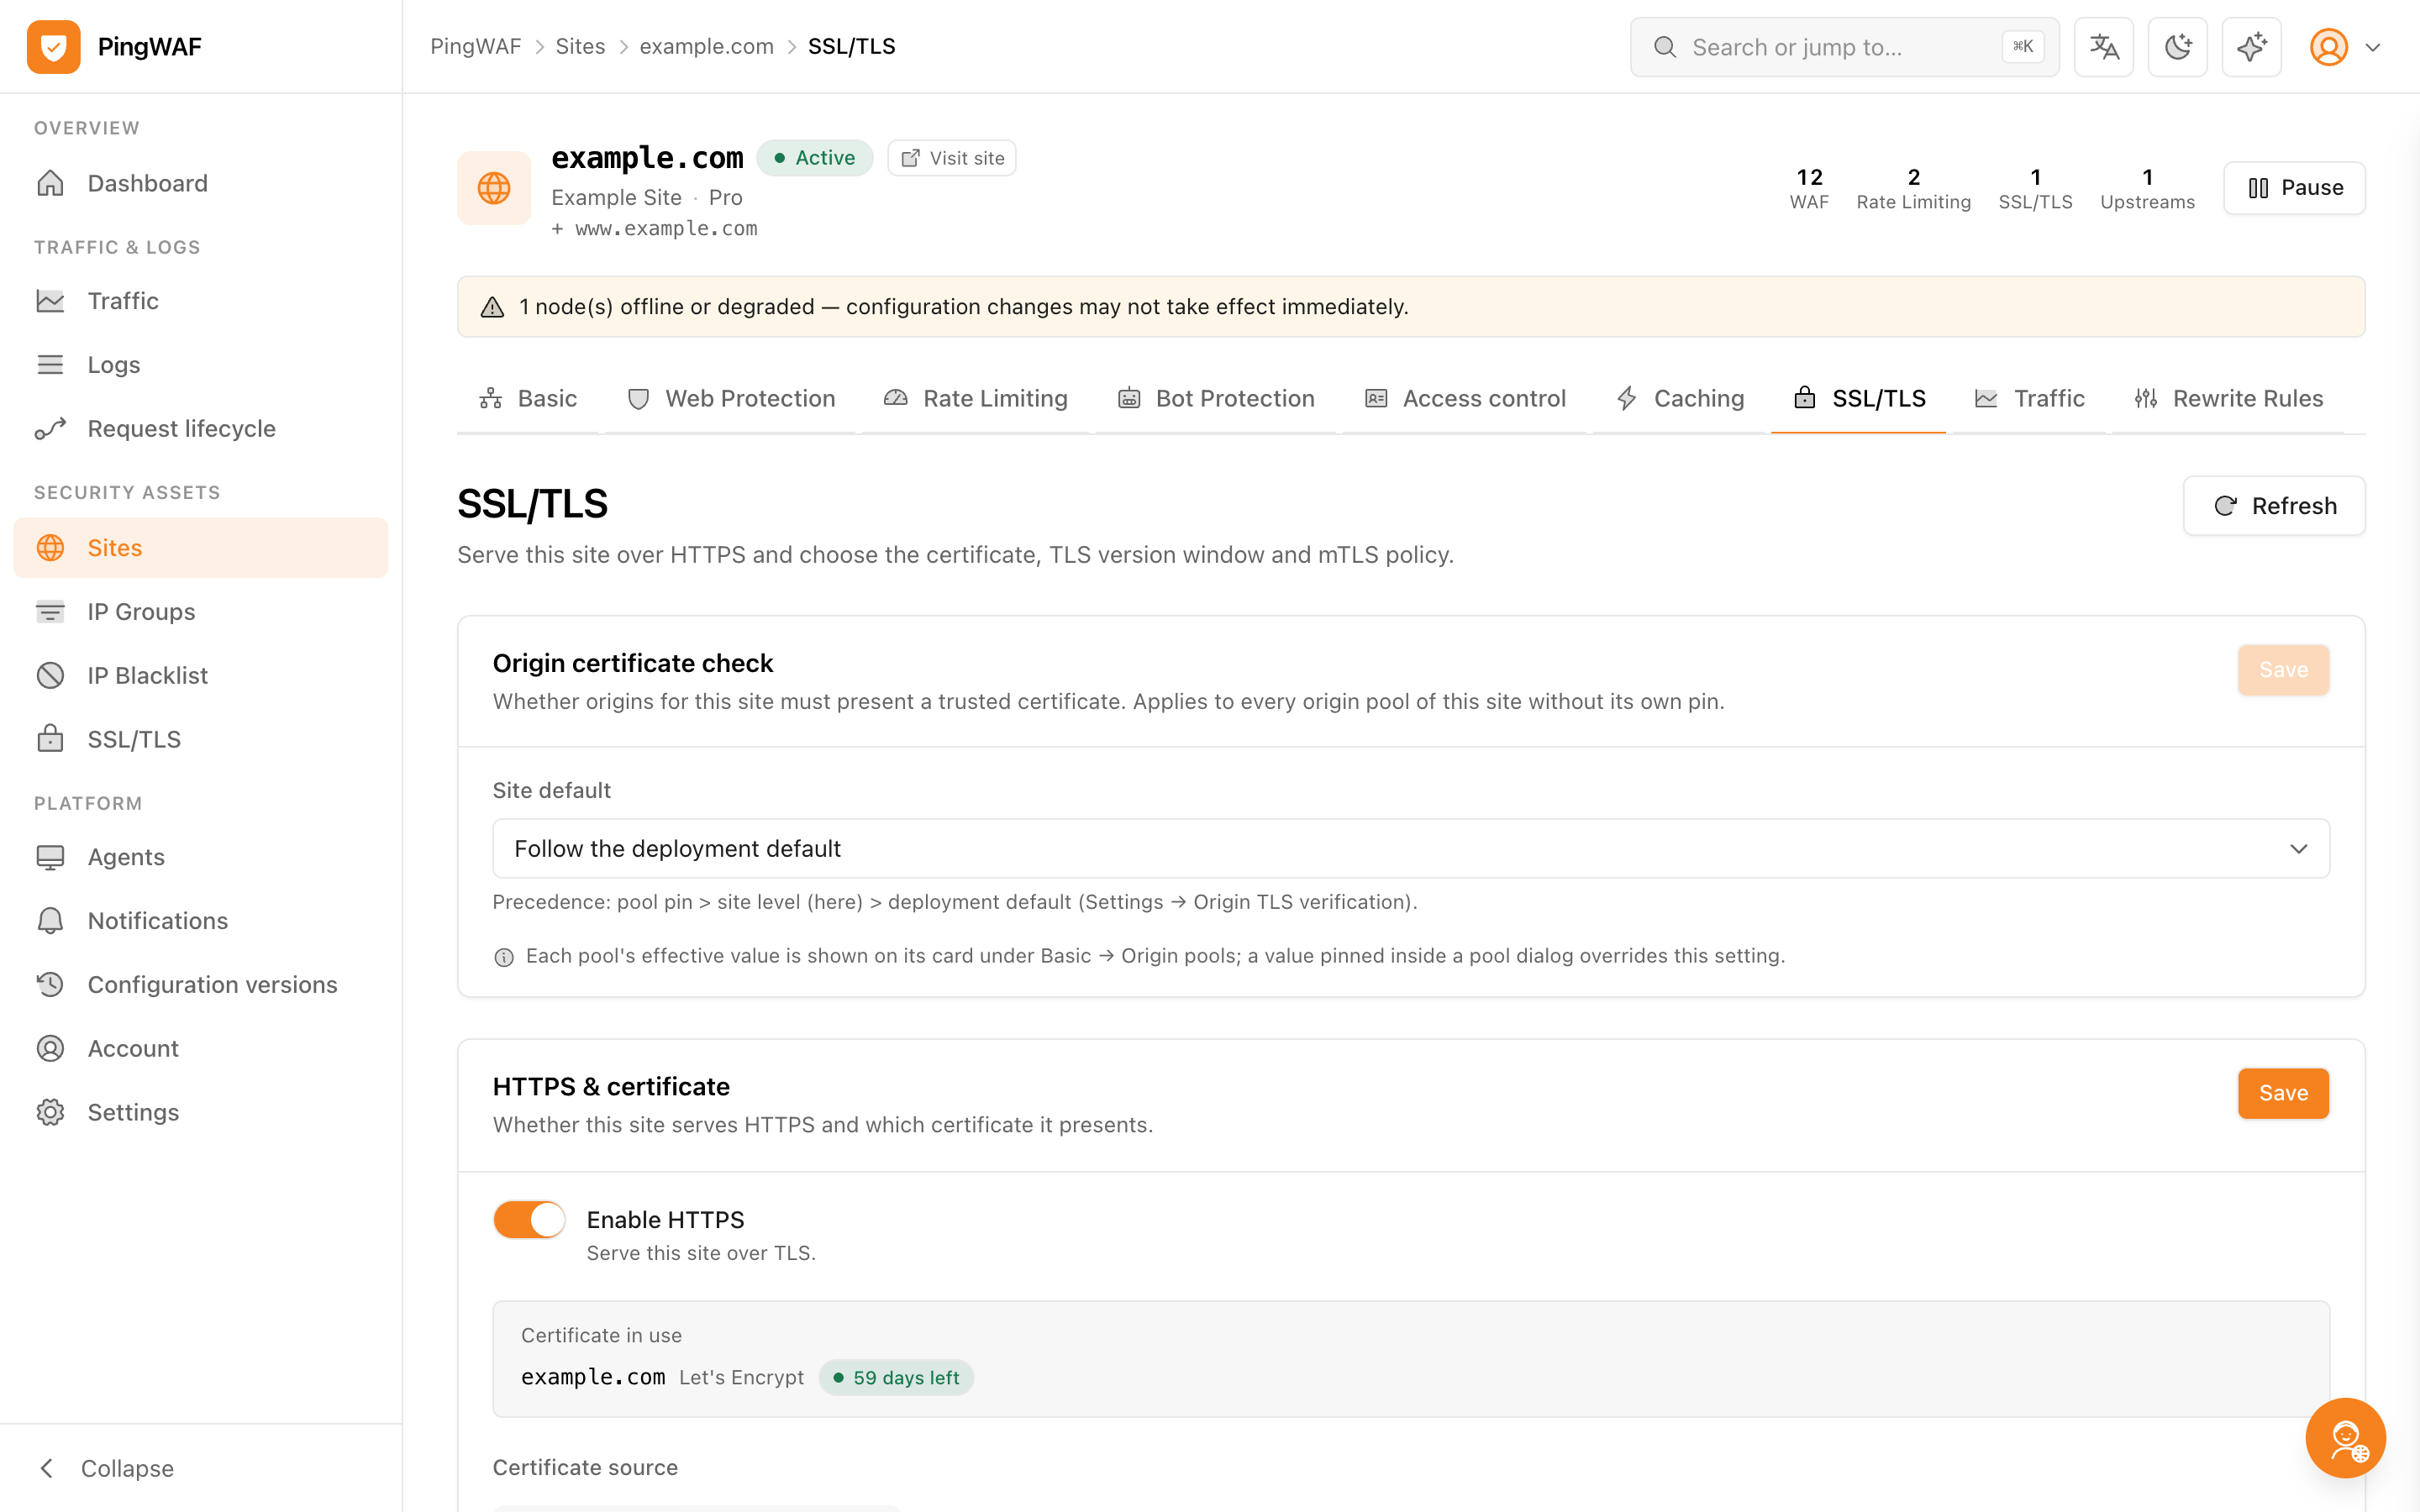
証明書はエッジで発行され、状態は 1 か所で確認できます。
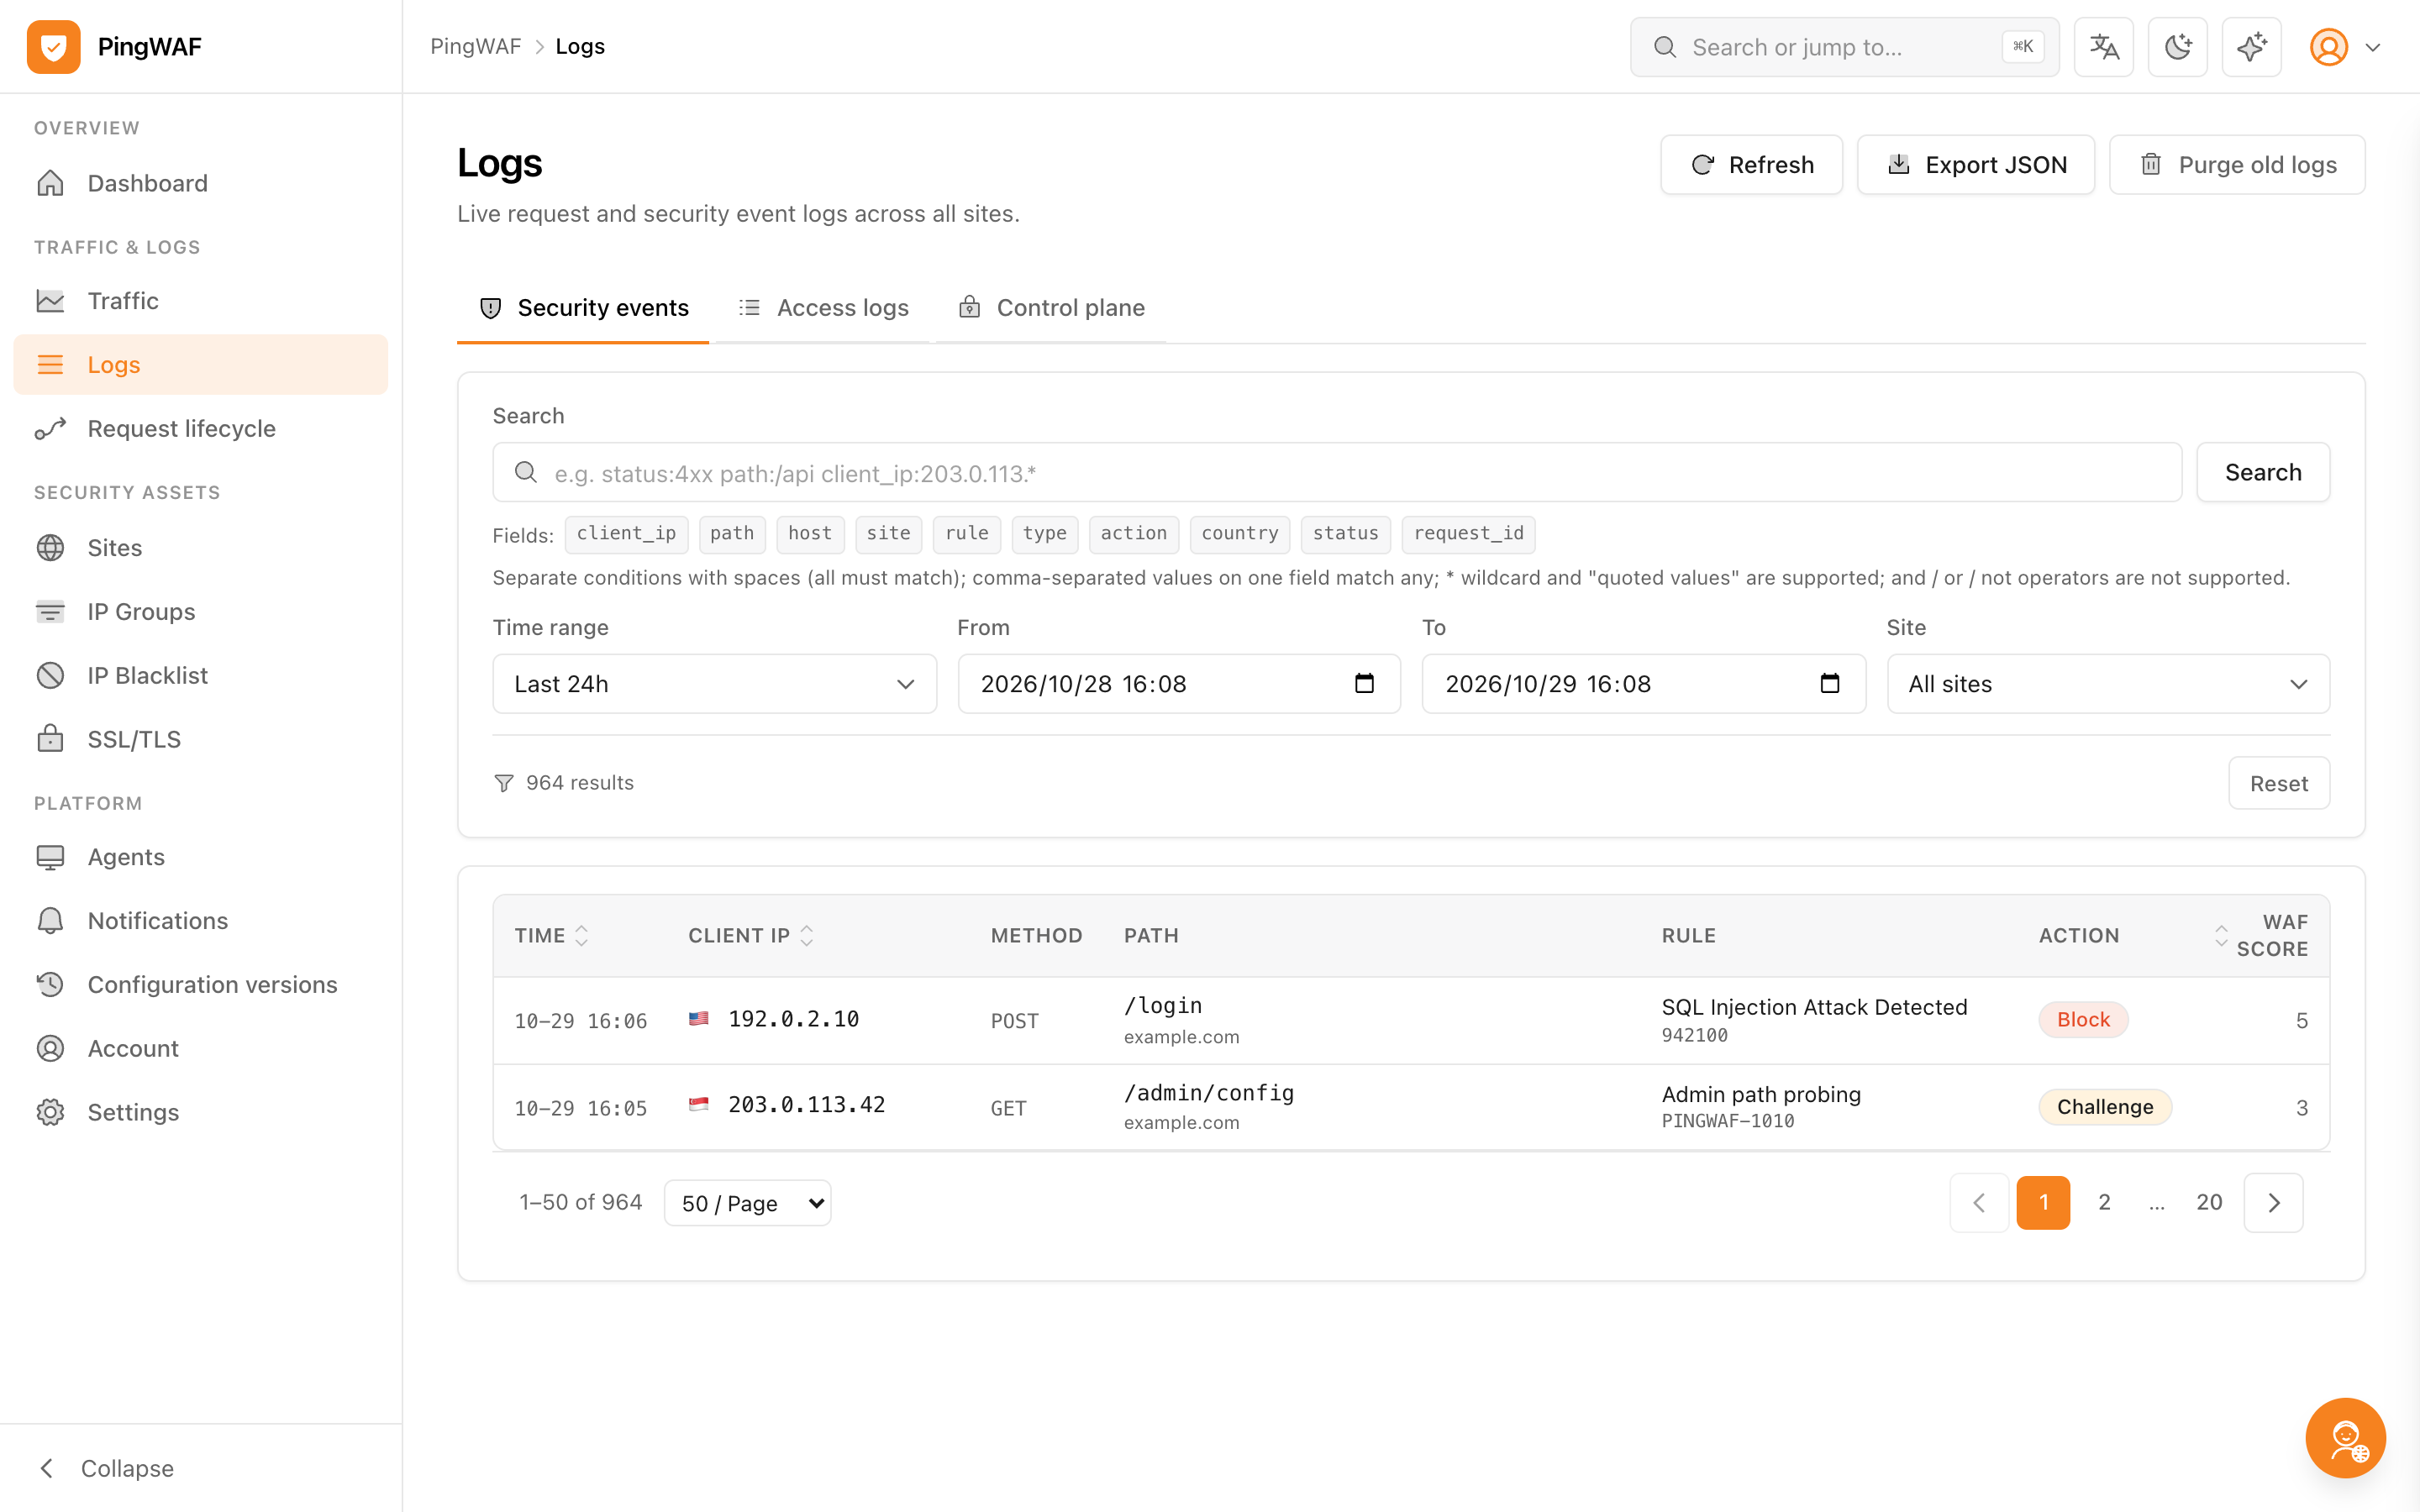
すべてのリクエストを監査でき、すべての設定変更を元に戻せます。
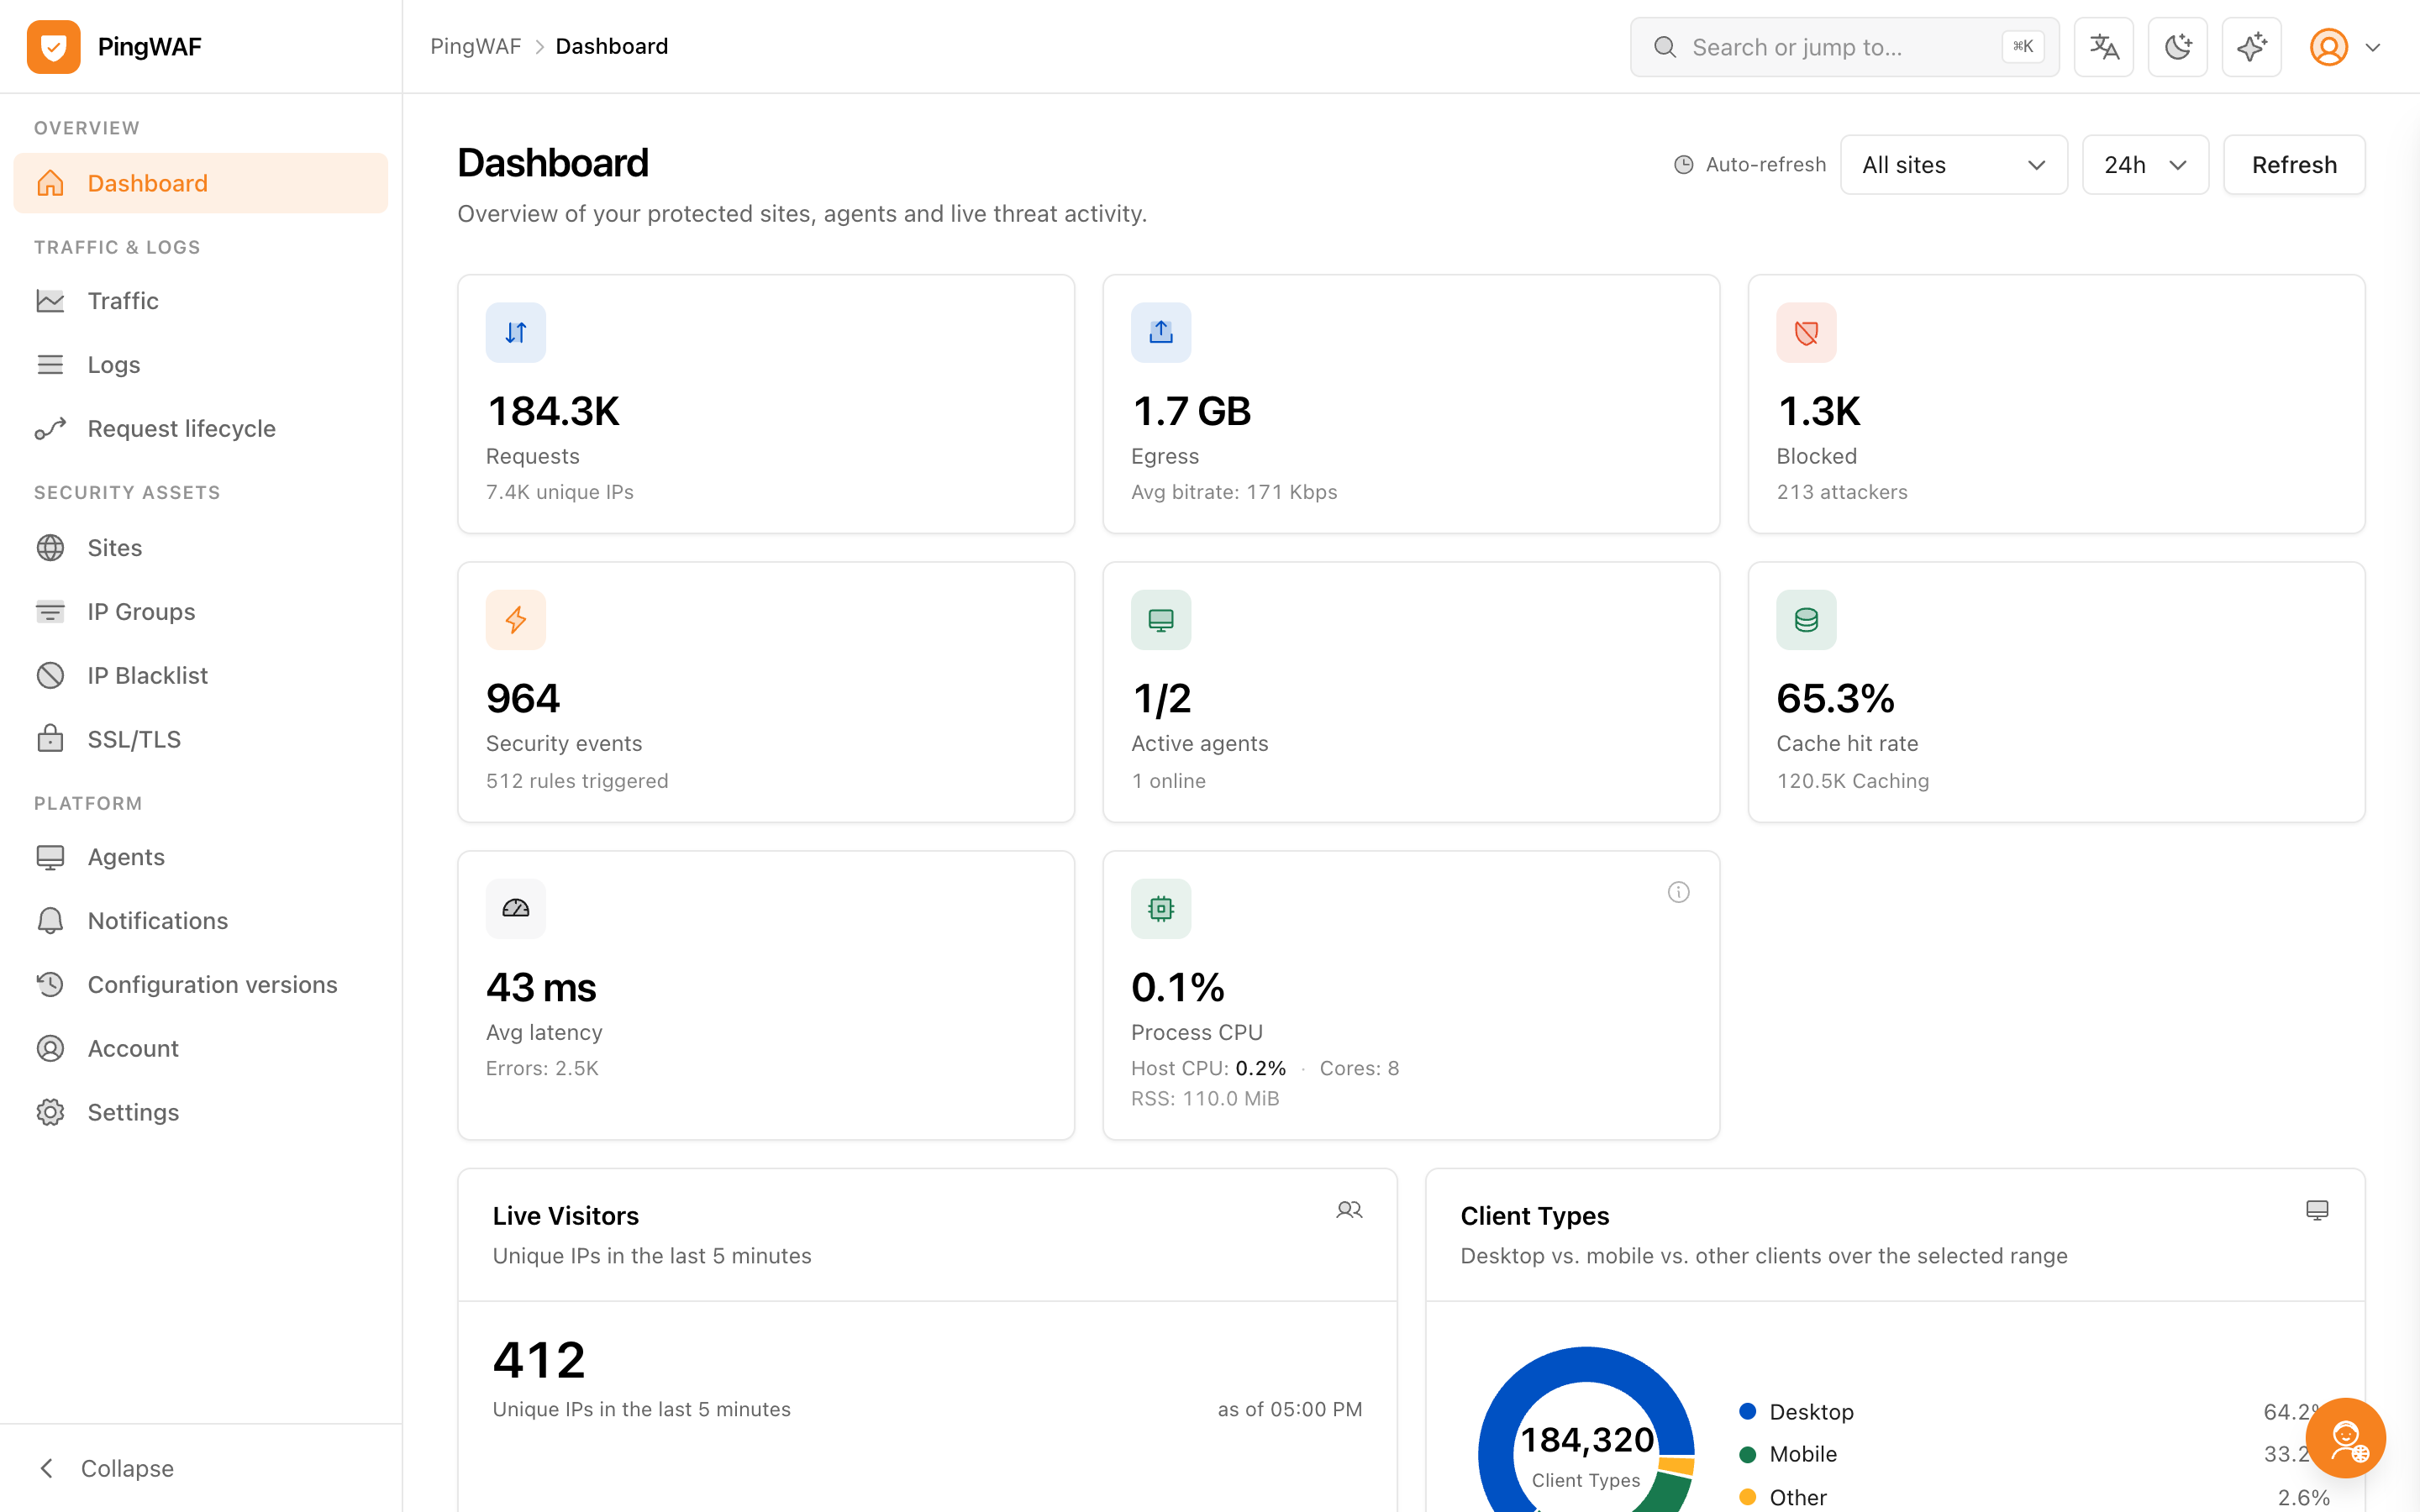
コンソールの中身
コンソールはバイナリに埋め込まれているため、画面に見えているものがそのままコントロールプレーンの事実です。
ルールも判定もログも、すべて自分のインフラに残ります。ライセンスはそのすべてを変更することを許します。